Auditar código escrito por IA vinculando prompts a commits do git
brain0, do Brain0 Ai, é um servidor MCP e uma ferramenta de observabilidade de segurança que registra interações de codificação assistidas por IA para produzir uma proveniência à prova de adulteração para commits. O aplicativo vincula prompts em linguagem natural às alterações git resultantes, detecta modificações não intencionais e atribui níveis de risco aos commits para apoiar fluxos de trabalho de auditoria. Ele funciona como um daemon Rust local-first com incorporações no dispositivo e redação de segredos, voltado para desenvolvedores, auditores de segurança e equipes de DevSecOps.
Ele mapeia prompts para commits para que as equipes possam auditar decisões de agentes
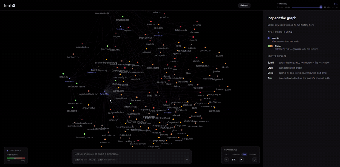
brain0 constrói um Gráfico de Decisão Passiva que vincula cada prompt de IA ao commit git exato que ele acionou, criando um registro navegável para revisão posterior. Atestados de proveniência assinados e armazenamento endereçado por conteúdo adicionam evidências de adulteração para auditorias da cadeia de suprimentos. As saídas são registradas como artefatos estruturados, permitindo que auditores percorram prompt → transcrição do agente → diff sem alterar o histórico de commits existente.
Detecção de desvio e pontuação de risco sinalizam discrepâncias entre intenção e mudança
A ferramenta compara a intenção declarada de um agente com o diff git real e destaca edições não mencionadas ou inesperadas com seu recurso de Detecção de Desvio. Um mecanismo separado de Pontuação de Risco Baseada em Evidências atribui níveis de risco aos commits, e a Auditoria DLP escaneia transcrições em busca de segredos expostos ou PII. Essas saídas são diagnósticas, destinadas a trazer itens para revisores humanos em vez de remediar automaticamente o código.
O deployment depende do suporte MCP e dos componentes do workspace TypeScript
brain0 roda como um daemon Rust local, mas requer Node.js v20+ e pnpm para seu workspace TypeScript, e se integra apenas com agentes e IDEs compatíveis com MCP, como Claude Code, Cursor e Windsurf. Modelos locais opcionais são suportados via Ollama. Esses requisitos de ambiente determinam onde a ferramenta pode ser instalada e quais agentes de codificação estarão visíveis para seu gráfico de decisão.
Operação passiva e local-primeiro se encaixa em fluxos de trabalho de auditoria sem mudar os hábitos dos desenvolvedores
O aplicativo monitora a atividade do agente de forma passiva e não requer hooks git ou reescritas de fluxo de trabalho, para que as equipes possam adotá-lo sem alterar os commits do dia a dia. A Redação de Segredos é executada na ingestão para mascarar credenciais e PII antes do armazenamento, e o sistema é projetado para operar offline por padrão, mantendo embeddings e gráficos de decisão no dispositivo para alinhar-se a ambientes sensíveis à privacidade.
Melhor correspondência para equipes preparadas para operar ferramentas de observabilidade de código aberto
Como um projeto de código aberto liderado por Nicola Alessi com tração visível em círculos de desenvolvimento de IA, brain0 se adequa a equipes de engenharia e segurança que podem implantar e manter integrações e agir com base nas evidências que produz. As organizações devem planejar processos de governança e revisão para que os artefatos de auditoria se traduzam em etapas de aplicação, porque o projeto fornece registros forenses em vez de aplicação automatizada de políticas.